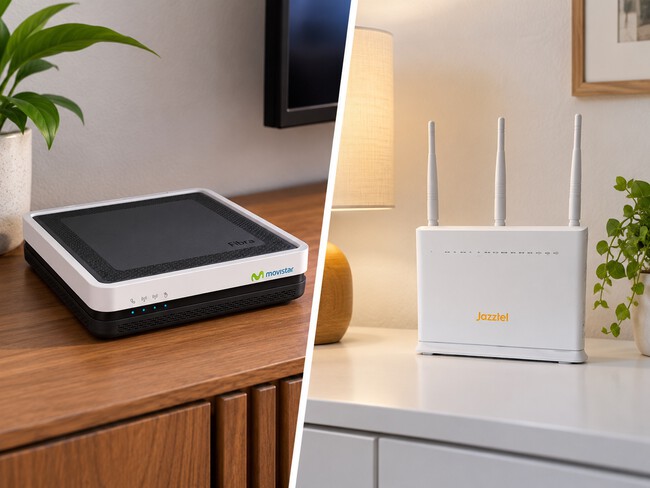
El usuario no percibe ningún comportamiento anómalo mientras el dispositivo queda expuesto
En muchas ocasiones, nos preocupamos por la seguridad de nuestro hogar cuando queremos evitar intrusiones y robos: instalamos cámaras de vigilancia, timbres o mirillas conectadas. Sin embargo, en esa rutina pasamos por alto el router, la puerta de entrada de nuestro hogar al mundo digital. Ahora, una investigación ha puesto el foco sobre una amenaza que afecta a los routers de Movistar, O2, Jazztel, Orange.
Un fallo de seguridad que podría permitir a un atacante tomar el control del router que tenemos instalado en casa. Y lo peor de todo es que no notaríamos que está ocurriendo nada extraño. Por eso, vamos a ver cuáles son los modelos que se han visto afectados, qué opinan las operadoras y qué puedes hacer si tienes uno de estos dispositivos en casa.
Routers HGU y Livebox antiguos
Una investigación de ciberseguridad liderada por Quentin Kaiser, en la que se han utilizado herramientas de inteligencia artificial para auditar código fuente, ha sacado a la luz una brecha de seguridad crítica en componentes inalámbricos del fabricante Broadcom. El problema no es nuevo: el fallo lleva latente en su software desde 2010 y afecta a dispositivos distribuidos por distintas operadoras, tanto dentro como fuera de España.
¿Cómo funciona la brecha? A diferencia de otros ataques que intentan adivinar la contraseña por fuerza bruta, esta vulnerabilidad permite tomar el control del aparato por vía inalámbrica. Basta con que un atacante se encuentre dentro del radio de alcance de la señal WiFi para poder:
- Conseguir privilegios totales de administrador (root) en el sistema operativo del router.
- Ejecutar órdenes y programas maliciosos sin autenticarse.
- Extraer directamente de la memoria interna la contraseña de acceso a la red.
Llegados a este punto, toca conocer cuáles son los modelos que pueden verse afectados dentro del mercado español. Y aquí hay que tener en cuenta que, aunque las operadoras de telefonía han ido sustituyendo poco a poco sus equipos por otros más recientes, muchos de estos aparatos siguen activos en domicilios y oficinas:
- ZTE F680 (versión 4): Habitual en conexiones de Yoigo, MásMóvil y Jazztel.
- Comtrend VG8050: Uno de los primeros dispositivos instalados por Movistar durante el despliegue inicial de fibra óptica.
- Sagemcom Fast 5656 (Livebox Fibra): Presente en clientes de Orange, Simyo y Jazztel.
- MitraStar GPT-2541GNAC y Askey RTF3505VW: Las versiones originales del popular router HGU (Smart WiFi) desplegadas por Movistar y O2.
Los compañeros de Xataka Móvil han contactado con Movistar y Orange. En el primer caso, la empresa les ha confirmado que está al tanto del fallo y que trabaja con los proveedores de los routers afectados. No obstante, también señala que no tiene constancia de que ningún router de Movistar u O2 se haya visto comprometido por esta vulnerabilidad.
“El sector ha tenido conocimiento de una vulnerabilidad detectada en el fabricante Broadcom que podría afectar a algunos modelos de routers de diferentes proveedores del mercado internacional.
Estamos en contacto directo con los proveedores para realizar pruebas concluyentes en nuestros equipos gestionados.
Por el momento, no tenemos constancia de que la vulnerabilidad haya sido utilizada para comprometer algún router específico”.
También han preguntado a Orange sobre el mismo asunto y según la empresa ya se han puesto manos a la obra para solucionarlo:
"Orange ha tenido conocimiento de posibles vulnerabilidades que afectan a ciertos componentes utilizados en equipos desplegados por operadores de telecomunicaciones, incluyendo, en el caso de Orange, el router Livebox. Tras su descubrimiento, nuestros equipos empezaron a realizar evaluaciones de riesgo en nuestros routers y, en colaboración con nuestros proveedores, iniciaron el despliegue de las medidas correctoras necesarias.
Hasta la fecha, Orange no ha identificado ningún caso en el que estas vulnerabilidades hayan sido explotadas para atacar a sus clientes. En cuanto a las actualizaciones, los clientes no necesitan realizar ninguna acción; las actualizaciones de seguridad se despliegan automáticamente en los dispositivos conectados".
¿Qué puedes hacer si tienes uno en casa?
La gestión de estos routers depende directamente del operador, que suele actualizar el firmware de forma remota. No obstante, mientras llegan los parches de seguridad, una medida preventiva muy efectiva es entrar al panel de configuración del router y desactivar la función WPS (Wi-Fi Protected Setup), ya que el fallo se apoya en los mecanismos de sincronización de este protocolo.
Vía | Banda Ancha
En Xataka SmartHome | El router tiene un botón tremendamente peligroso que es mejor no tocar. Haces bien en tenerlo desactivado
Ver todos los comentarios en https://www.xatakahome.com
VER 0 Comentario